[Alert] Zawieszenie usług hostingowych – fałszywe powiadomienia
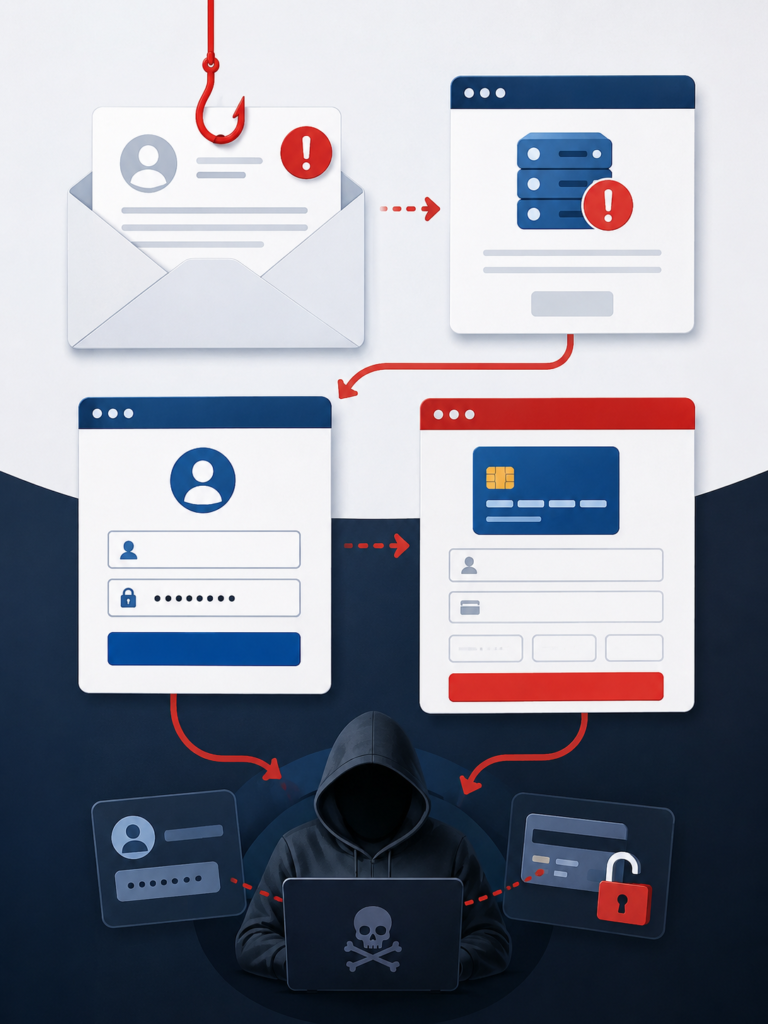
Cyberprzestępcy ponownie wykorzystują wizerunki firm hostingowych w kampaniach phishingowych. Do użytkowników trafiają wiadomości e-mail informujące o rzekomym zawieszeniu strony internetowej, domeny lub innej usługi. Treść wiadomości ma wzbudzić niepokój i skłonić odbiorcę do natychmiastowego działania, np. zalogowania się na konto lub potwierdzenia danych. Wiadomości mogą wyglądać wiarygodnie i zawierać elementy graficzne kojarzące się z konkretnym dostawcą usług. Oszuści wykorzystują również komunikaty sugerujące, że brak reakcji może doprowadzić do wyłączenia strony, utraty dostępu do usługi lub innych negatywnych konsekwencji. Taka presja czasu ma ograniczyć czujność użytkownika i zwiększyć szansę na kliknięcie w przygotowany przez przestępców link.
Fałszywa strona logowania
Kliknięcie w odnośnik może prowadzić do strony przygotowanej przez cyberprzestępców. Jej wygląd może przypominać prawdziwy panel klienta firmy hostingowej, dlatego użytkownik może nie zauważyć, że znalazł się w fałszywym serwisie. Wprowadzenie loginu i hasła na takiej stronie może skutkować przekazaniem danych dostępowych oszustom. Co więcej, schemat ataku może obejmować kolejny etap — po zalogowaniu użytkownik zostaje poproszony o podanie danych karty płatniczej, rzekomo w celu uregulowania należności, potwierdzenia tożsamości lub odblokowania usługi. W efekcie przestępcy mogą pozyskać zarówno dane umożliwiające dostęp do konta hostingowego, jak i informacje finansowe. Przejęte dane mogą zostać wykorzystane do dalszych oszustw, nieautoryzowanych transakcji lub uzyskania dostępu do innych usług powiązanych z zaatakowanym kontem.
Jak rozpoznać próbę phishingu?
🔹 Sprawdź adres nadawcy. Zwróć uwagę czy wiadomość rzeczywiście pochodzi od firmy hostingowej. Podejrzane mogą być nietypowe domeny, literówki, dodatkowe znaki lub adresy niepowiązane z usługodawcą.
🔹 Zweryfikuj adres strony. Przed wpisaniem loginu, hasła lub danych płatniczych dokładnie sprawdź adres widoczny w pasku przeglądarki. Nawet niewielka różnica względem oficjalnej domeny może wskazywać na próbę oszustwa.
🔹 Nie działaj pod presją. Wiadomości informujące o natychmiastowym zawieszeniu usługi mają często skłonić odbiorcę do pochopnego działania. Nie pozwól, aby groźba utraty dostępu wpłynęła na Twoją ocenę sytuacji.
🔹 Nie korzystaj z linków w podejrzanych wiadomościach. Jeśli otrzymasz informację o problemie z usługą, samodzielnie otwórz oficjalną stronę usługodawcy. Wpisz jej adres w przeglądarce lub skorzystaj z zapisanej wcześniej zakładki, a następnie sprawdź status swojego konta.
🔹 Zachowaj szczególną ostrożność przy danych płatniczych. Nie podawaj danych karty na stronie otwartej za pośrednictwem podejrzanego linku. Szczególnie ostrożnie traktuj wiadomości, które niespodziewanie wymagają podania numeru karty, kodu CVV lub innych informacji finansowych.
Pamiętaj, że profesjonalny wygląd wiadomości lub strony internetowej nie oznacza, że jest ona prawdziwa. Cyberprzestępcy coraz częściej tworzą kopie stron znanych usługodawców, dlatego najważniejsza jest samodzielna weryfikacja adresu oraz informacji dotyczących konta.
Podejrzane wiadomości i strony zgłaszaj w aplikacji mObywatel, korzystając z usługi „Bezpiecznie w sieci”. Dzięki zgłoszeniom możliwe jest szybsze identyfikowanie i ograniczanie kolejnych kampanii phishingowych.
W razie pytań zapraszamy do kontaktu.